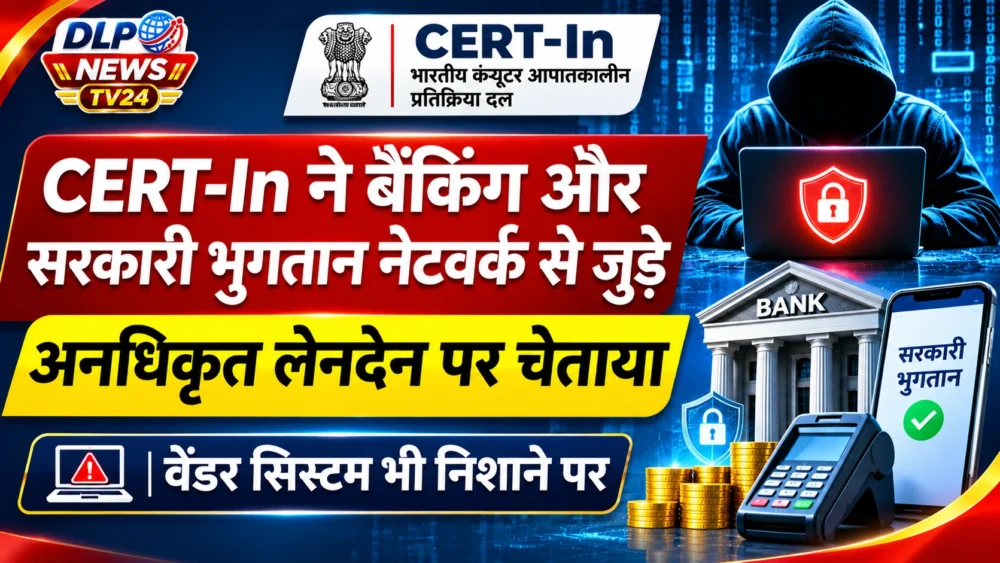
नई दिल्ली, 22 नवंबर 2026। भारत की कंप्यूटर आपातकालीन प्रतिक्रिया टीम CERT-In ने बैंकिंग और वित्तीय संस्थानों से जुड़े कुछ सेवा प्रदाताओं तथा सरकारी भुगतान व्यवस्था को समर्थन देने वाले तकनीकी वेंडरों में अनधिकृत लेनदेन की घटनाओं पर चेतावनी दी है। CERT-In साइबर सुरक्षा चेतावनी के अनुसार हमलावरों ने कारोबारी रिकॉर्ड या भुगतान अनुमोदन से जुड़े संबंधों में बदलाव कर वैध भुगतान प्रक्रिया का दुरुपयोग किया। एजेंसी ने यह नहीं बताया कि कुल कितनी राशि गलत तरीके से भेजी गई या कौन-कौन सी संस्थाएं प्रभावित हुईं।
यह चेतावनी इस बात की ओर इशारा करती है कि साइबर हमला हमेशा सीधे बैंकिंग सर्वर में सेंध लगाने के रूप में नहीं होता। यदि किसी भुगतान सेवा प्रदाता, वेंडर या साझेदार मंच की पहचान और अनुमोदन प्रक्रिया कमजोर हो तो हमलावर वैध कारोबारी प्रक्रिया का उपयोग करके गलत भुगतान करवा सकते हैं। ऐसी स्थिति में लेनदेन सिस्टम के भीतर सामान्य दिखाई दे सकता है, जबकि भुगतान का लाभ गलत खाते या व्यक्ति तक पहुंच रहा होता है।
हमले का तरीका क्या बताया गया?
उपलब्ध जानकारी के अनुसार CERT-In ने बैंकिंग और वित्तीय सेवा संस्थाओं को समर्थन देने वाले सेवा प्रदाताओं तथा सरकारी भुगतान से जुड़े तकनीकी वेंडरों में अनधिकृत लेनदेन की रिपोर्ट दी। हमलावरों ने कारोबारी रिकॉर्ड या अनुमोदन संबंधों में बदलाव कर भुगतान की वैध प्रक्रिया का फायदा उठाया। इस तरह के हमले में केवल पासवर्ड चोरी ही जोखिम नहीं होता; वेंडर के खाते, भुगतान स्वीकृति, बैंक विवरण बदलने की प्रक्रिया और कर्मचारी अधिकार भी महत्वपूर्ण सुरक्षा बिंदु बन जाते हैं।
एजेंसी ने यह भी बताया कि अलग-अलग क्षेत्रों में साइबर हमलों में AI आधारित फ्रेमवर्क का इस्तेमाल पहचाना गया है। इसका अर्थ यह नहीं कि हर अनधिकृत भुगतान में AI का उपयोग हुआ। उपलब्ध रिपोर्ट में यह स्पष्ट नहीं किया गया कि किस विशिष्ट घटना में कौन-सा टूल इस्तेमाल हुआ या कितनी राशि प्रभावित हुई। इसलिए किसी संस्था या समूह का नाम बिना पुष्टि जोड़ना उचित नहीं होगा।
वेंडर और पार्टनर प्लेटफॉर्म क्यों संवेदनशील हैं?
बैंक और वित्तीय संस्थाएं भुगतान प्रक्रिया के लिए कई बाहरी तकनीकी सेवा प्रदाताओं, सॉफ्टवेयर कंपनियों और पार्टनर नेटवर्क पर निर्भर करती हैं। सरकारी योजनाओं के भुगतान, ग्राहक रिफंड, वेतन, बीमा भुगतान और अन्य लेनदेन में भी कई संस्थाएं जुड़ी हो सकती हैं। यदि वेंडर के सिस्टम में बैंक खाता बदलने, भुगतान मंजूर करने या लाभार्थी विवरण अपडेट करने की प्रक्रिया कमजोर है तो हमलावर उसी रास्ते का दुरुपयोग कर सकते हैं।
उदाहरण के तौर पर किसी वास्तविक भुगतान अनुरोध में लाभार्थी का खाता नंबर बदला जा सकता है, या अनुमोदन देने वाले अधिकारी की भूमिका में बदलाव कर भुगतान को आगे बढ़ाया जा सकता है। यह केवल समझाने के लिए एक सामान्य उदाहरण है; CERT-In ने किसी विशिष्ट कंपनी या लेनदेन का ऐसा विवरण सार्वजनिक नहीं किया है। संस्थानों को हर बदलाव का रिकॉर्ड, दोहरे सत्यापन और अलग-अलग अधिकारों की व्यवस्था रखनी चाहिए।
संस्थानों को कौन-से सुरक्षा कदम उठाने चाहिए?
बैंक और भुगतान सेवा प्रदाताओं को वेंडर खातों की नियमित समीक्षा, बहु-कारक प्रमाणीकरण, संवेदनशील बदलावों के लिए दो-स्तरीय अनुमोदन और असामान्य भुगतान पैटर्न की निगरानी मजबूत करनी चाहिए। लाभार्थी का बैंक विवरण बदलने पर स्वतंत्र माध्यम से पुष्टि करना जरूरी है। किसी कर्मचारी या वेंडर को जरूरत से अधिक सिस्टम अधिकार नहीं देने चाहिए और पुराने या निष्क्रिय खातों को समय पर बंद करना चाहिए।
भुगतान से जुड़े रिकॉर्ड में बदलाव, अचानक नए लाभार्थी जोड़ना, सामान्य सीमा से अलग भुगतान या एक ही खाते में कई भुगतान जैसी गतिविधियों पर अलर्ट व्यवस्था होनी चाहिए। साइबर घटना सामने आने पर तकनीकी लॉग सुरक्षित रखना, प्रभावित सिस्टम अलग करना, बैंक और नियामक को निर्धारित समय में सूचना देना और डिजिटल साक्ष्य की जांच कराना आवश्यक है।
AI आधारित हमलों का बढ़ता जोखिम
AI उपकरणों से हमलावर नकली संदेश, ईमेल और दस्तावेज अधिक विश्वसनीय बना सकते हैं। किसी वित्त अधिकारी को वरिष्ठ अधिकारी के नाम से भुगतान बदलने का संदेश भेजना या वेंडर की पहचान की नकल करना पहले से आसान हो सकता है। लेकिन तकनीक का उपयोग केवल हमलावरों तक सीमित नहीं है। संस्थाएं भी AI आधारित निगरानी से असामान्य लेनदेन, संदिग्ध लॉगिन और व्यवहार में बदलाव पहचान सकती हैं। फिर भी ऐसे उपकरणों के परिणाम मानव समीक्षा और मजबूत नियंत्रण के साथ ही उपयोगी होते हैं।
आम ग्राहकों को क्या सावधानी रखनी चाहिए?
इस चेतावनी का मतलब यह नहीं कि सभी बैंक खाते या UPI भुगतान असुरक्षित हो गए हैं। आम ग्राहकों को OTP, UPI PIN, पासवर्ड या कार्ड विवरण किसी को नहीं देना चाहिए। बैंक या सरकारी विभाग के नाम से आए अनजान लिंक पर क्लिक करने से बचें। यदि किसी खाते में अनधिकृत लेनदेन दिखाई दे तो तुरंत बैंक की आधिकारिक हेल्पलाइन से संपर्क करें और साइबर अपराध हेल्पलाइन 1930 पर सूचना दें।
व्यवसायों को अपने भुगतान वेंडरों और साझेदारों की सुरक्षा जांच करनी चाहिए। छोटे कारोबार भी बैंक विवरण बदलने के लिए फोन या ईमेल पर मिले अनुरोध को अलग माध्यम से सत्यापित करें। केवल ईमेल निर्देश के आधार पर भुगतान खाते में बदलाव न करें।
आगे की जांच और नियामकीय निगरानी
उपलब्ध रिपोर्ट में प्रभावित संस्थाओं, कुल वित्तीय नुकसान या हमलावरों की पहचान सार्वजनिक नहीं की गई है। इसलिए इस चेतावनी को किसी विशेष बैंक या भुगतान कंपनी के खिलाफ आरोप के रूप में नहीं पढ़ना चाहिए। आने वाले समय में CERT-In, RBI और संबंधित संस्थाओं की ओर से अतिरिक्त निर्देश या जांच का विवरण सामने आ सकता है। वित्तीय व्यवस्था की सुरक्षा के लिए वेंडर जोखिम प्रबंधन और भुगतान अनुमोदन की प्रक्रिया को नियमित रूप से परखना जरूरी होगा।
अक्सर पूछे जाने वाले सवाल
CERT-In ने किस तरह की घटना पर चेतावनी दी?
बैंकिंग और सरकारी भुगतान से जुड़े सेवा प्रदाताओं में अनधिकृत लेनदेन तथा कारोबारी रिकॉर्ड या अनुमोदन संबंधों के दुरुपयोग पर।
क्या नुकसान की राशि बताई गई है?
उपलब्ध रिपोर्ट में कुल नुकसान या प्रभावित संस्थाओं की पहचान नहीं बताई गई है।
आम ग्राहक क्या करें?
OTP और PIN साझा न करें, अनजान लिंक से बचें और संदिग्ध लेनदेन पर तुरंत बैंक तथा 1930 को सूचना दें।
स्रोत और संबंधित रिपोर्ट
रॉयटर्स – भुगतान सेवा प्रदाताओं में अनधिकृत लेनदेन, 20 नवंबर 2026
CERT-In – आधिकारिक साइबर सुरक्षा सलाह और सूचनाएं
भारतीय रिजर्व बैंक – आधिकारिक साइबर सुरक्षा दिशा-निर्देश


Comments (0)